Внедрение ИИ в корпоративные процессы поднимает закономерный вопрос: насколько безопасно отправлять конфиденциальные документы — договоры, финансовые отчёты, коммерческие предложения — на обработку искусственным интеллектом? Разберём ключевые аспекты безопасности и дадим практические рекомендации.
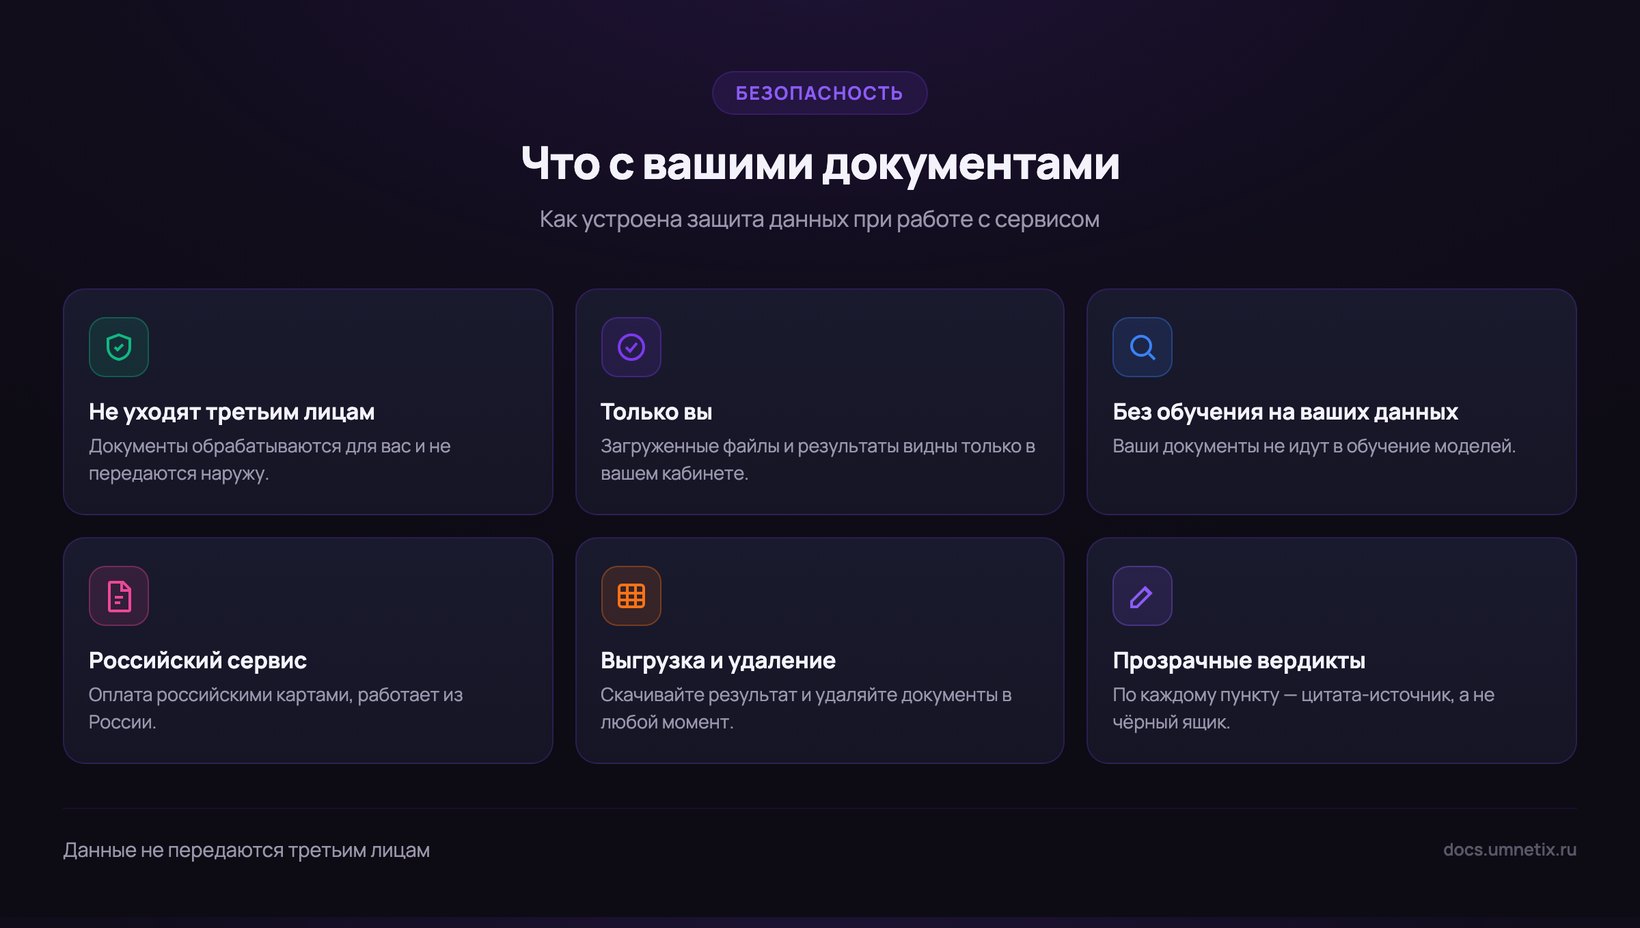
Что можно проверить в сервисе самостоятельно
Обещания на странице продукта проверить нельзя, а несколько технических вещей — можно, и они говорят больше любых формулировок про «банковский уровень защиты».
Режим работы с моделью. Публичный бесплатный чат и коммерческий API — это разные режимы у одних и тех же моделей, и условия использования данных в них тоже разные. Вопрос сервису формулируется просто: через какой режим он работает и что об этом написано в его собственной оферте, а не в рекламе.
Канал передачи. Проверяется за секунду: адрес должен открываться по https без предупреждения браузера о сертификате. Если документы принимаются по незащищённому соединению, дальше можно не разбираться.
Удаление, а не скрытие. Важно не то, что файл «удаляется», а есть ли у вас кнопка удалить и что именно она делает — убирает файл или только строку из списка. Проверяется на пробном документе: удалите и попробуйте открыть прямую ссылку на файл, если она была.
Журнал операций. Возможность посмотреть, кто и какой документ обрабатывал, нужна не для отчётности, а для разбора, когда что-то пошло не так. Если истории нет, восстанавливать картину будет нечем.
Второй фактор при входе. Самая частая причина утечки — не взлом сервиса, а уведённый пароль сотрудника. Если двухфакторного входа нет, остальной разговор про шифрование во многом теряет смысл.
Требования закона, о которых забывают
Если в документах есть персональные данные — фамилии, паспорта, адреса, сведения о здоровье, — включается 152-ФЗ, и это меняет не технику, а обязанности.
Обработка персональных данных требует основания: согласия человека либо иного законного основания, например исполнения договора с ним. Загрузка документа в сторонний сервис — это передача обработки, и она должна укладываться в то основание, которое у вас есть.
Отдельный вопрос — где физически стоят серверы. Для российских компаний расположение базы данных с персональными данными на территории России — требование, а не пожелание.
Практический вывод для повседневной работы: если задачу можно решить на обезличенном документе, её стоит решать на обезличенном документе. Это снимает большую часть вопросов ещё до того, как они возникнут.
Какие вопросы задать сервису до загрузки документов
Прежде чем отправлять договоры и первичку в любой сервис, разумно получить ответы на несколько вопросов. Если ответов нет — это уже ответ.
Где физически хранятся файлы. Для российских компаний важно, чтобы серверы находились в России: этого требует законодательство о персональных данных.
Кто имеет доступ. Только вы или сотрудники сервиса тоже. Есть ли техническая возможность посмотреть содержимое документа.
Сколько хранятся файлы и можно ли удалить. Удаление должно быть по вашей команде и полным, а не пометкой «скрыто».
Передаются ли данные третьим лицам. В том числе — используются ли документы для обучения моделей.
Что происходит при закрытии аккаунта. Удаляются ли материалы автоматически.
Что относится к чувствительным документам
Не все документы одинаково рискованны, и разделять их полезно.
Высокий риск: документы с персональными данными сотрудников и клиентов, медицинские сведения, материалы с коммерческой тайной, документы под адвокатской тайной.
Средний риск: договоры с контрагентами, первичка, внутренние регламенты. Утечка неприятна, но обычно не критична.
Низкий риск: типовые формы, публичные документы, черновики без реальных данных.
Практический приём: для проверки того, как работает сервис, используйте документ из третьей группы или обезличенный вариант — с заменёнными названиями и суммами.
Обезличивание перед загрузкой
Если документ чувствительный, а проверить его нужно, часть данных можно заменить.
Что стоит заменять: фамилии и должности конкретных людей, названия компаний, точные суммы, номера счетов и договоров.
Что менять не нужно: структуру документа, формулировки условий, сроки в относительном виде. Именно они и проверяются.
Важно: обезличивание должно быть последовательным. Если заменили «ООО Ромашка» на «Компания А» в одном месте и оставили в другом, смысл теряется, а защита не работает.
Внутренние правила, которые стоит завести
Даже надёжный сервис не отменяет порядка внутри компании.
Определите, какие типы документов можно загружать, а какие нет. Договоритесь, кто это делает — чем меньше людей, тем меньше поверхность риска.
Заведите правило удалять обработанные документы после того, как результат выгружен. Хранить их в сервисе «на всякий случай» — лишний риск без пользы.
И проговорите это с командой один раз явно. Большинство утечек происходит не из-за взлома, а из-за того, что кто-то не подумал.